Van lezen naar doen.
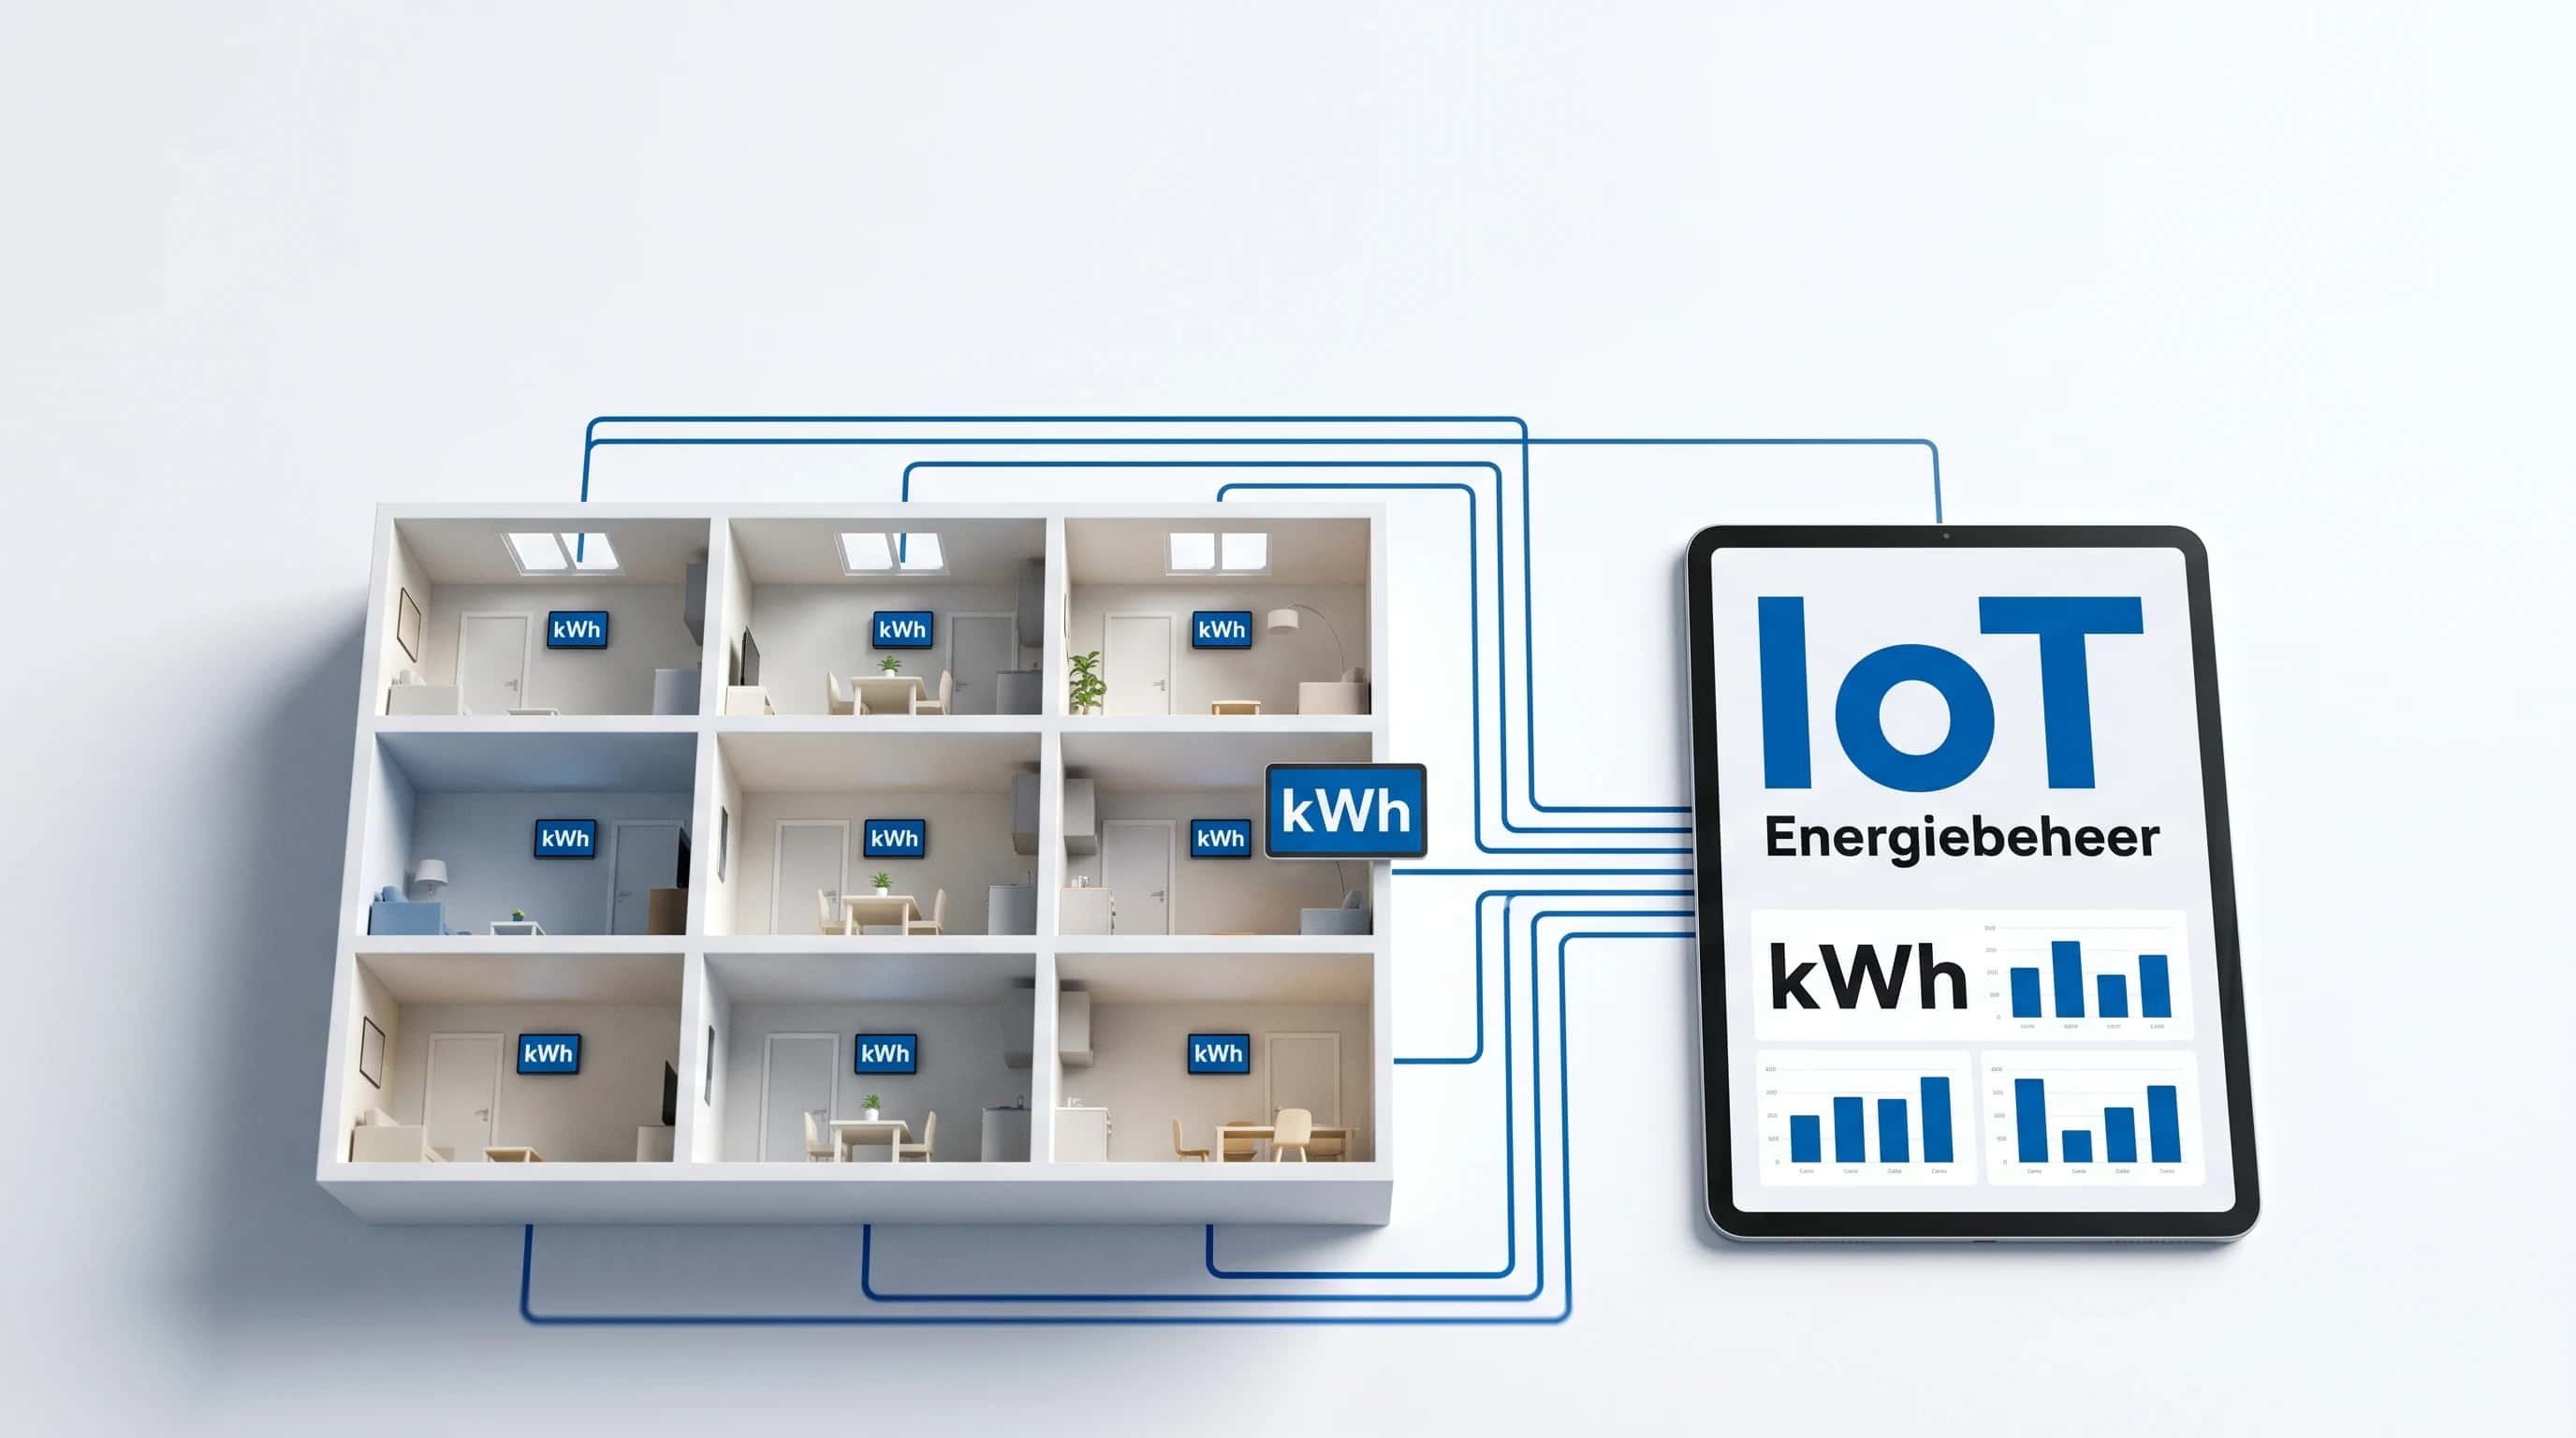 Business Center Altena / HVS Trading (Henk Verhoeven)
Multi-tenant Huurdersportaal met IoT-energiemonitoring
IoT + AIgeautomatiseerd meterstanden aflezen
AI compliance in Nederland draait sinds 2 augustus 2026 om drie dingen die je nu al moet hebben: AI-geletterde medewerkers, een overzicht van elke AI-tool die je gebruikt, en duidelijkheid richting klanten wanneer ze met AI te maken hebben. De zware hoog-risico-eisen komen pas eind 2027.
En sinds april 2026 is bekend wie erop toeziet.
Dat laatste is de grootste verandering van het afgelopen jaar, en veel Nederlandse artikelen noemen het nog niet.
Ondertussen is het kennisniveau laag: uit KVK-onderzoek van 11 september 2025 blijkt dat de helft van de Nederlandse ondernemers de AI Act niet kent, 7% goed op de hoogte is en 2 tot 3% daadwerkelijk bezig is met voorbereidingen. Bij MKB-bedrijven vanaf 10 medewerkers verwacht 44% impact — ook daar neemt vrijwel niemand maatregelen.
Deze checklist loopt langs wat er in Nederland geldt, bij welke toezichthouder je terechtkomt en wat je concreet inricht. In onze complete gids over AI automatisering gaat het over AI inzetten; hier gaat het over AI inzetten zonder dat het later terugkomt.
Wie het liever laat uitvoeren, begint bij onze AI Act-compliancecheck.
Welke deadlines gelden er voor de AI Act?
De AI Act is geen big-bang.
De Europese verordening (EU) 2024/1689 treedt gefaseerd in werking. Sommige verplichtingen gelden al, andere pas over een jaar.
| Datum | Verplichting | MKB-impact |
|---|---|---|
| 2 feb 2025 | Verboden AI-praktijken + AI-geletterdheid (art. 4) | Al van kracht. Je team moet basale AI-kennis hebben |
| 2 aug 2025 | Regels general-purpose AI (art. 51-56) | Beperkt — raakt vooral AI-aanbieders zoals OpenAI |
| 2 aug 2026 | Transparantie (art. 50) | Geldt nu. Chatbots labelen, AI-content markeren |
| 2 dec 2026 | Overgang machineleesbare markering bestaande systemen | Alleen als je zelf generatieve AI aanbiedt |
| 2 dec 2027 | Hoog-risico AI (Bijlage III) | HR-AI, kredietbeoordeling e.d. documenteren en beoordelen |
| 2 aug 2028 | Hoog-risico AI in sectorale producten (Bijlage I) | Vooral medische apparatuur, speelgoed, voertuigen |
Deze tabel wijkt af van de oorspronkelijke verordening. Met Verordening (EU) 2026/1744 — de Digital Omnibus on AI, in werking sinds 27 juli 2026 — verschoof de toepassingsdatum voor hoog-risicosystemen uit Bijlage III van 2 augustus 2026 naar 2 december 2027, en die voor Bijlage I naar 2 augustus 2028.
Wat níét verschoof is de transparantieplicht uit artikel 50: die geldt sinds 2 augustus 2026. Nederlandse artikelen van vóór mei 2026 hanteren de oude tijdlijn nog.
Over de boetes bestaat een hardnekkig misverstand. Het sanctiehoofdstuk van de verordening (hoofdstuk XII, artikel 99) is Europees al van toepassing sinds 2 augustus 2025, op grond van artikel 113, onder b).
Maar lidstaten moesten zelf toezichthouders aanwijzen en de sanctieregels vaststellen, en in Nederland ligt die uitvoeringswet nog in consultatie. Er is dus wel een boetegrondslag, en nog geen Nederlandse toezichthouder die hem kan gebruiken.
Wie houdt in Nederland toezicht op AI-compliance?
Sinds 20 april 2026 weten we hoe Nederland dat organiseert. Het kabinet bracht de uitvoeringswet AI-verordening in internetconsultatie en koos voor een hybride model met tien markttoezichthouders, zo maakte de Autoriteit Persoonsgegevens bekend.
Er komt dus géén apart AI-loket.
Het principe: elke toezichthouder houdt toezicht op AI binnen het eigen domein. Je krijgt zoveel mogelijk te maken met een partij die je al kent.
De AP en de Rijksinspectie Digitale Infrastructuur (RDI) krijgen daarbovenop een coördinerende rol, en de AP is het vangnet voor terreinen zonder duidelijke toezichthouder.
| Jouw situatie | Waar je terechtkomt |
|---|---|
| Chatbot of AI-content richting klanten | AP — transparantie (art. 50) |
| AI in werving, selectie of beoordeling | AP — hoog-risico in werk |
| AI in een financieel product of proces | AFM of DNB |
| AI in een gereguleerd product (machine, medisch hulpmiddel) | De productinspectie die je al kent |
| Geen duidelijke sectorale toezichthouder | AP als vangnet |
De AP wordt specifiek verantwoordelijk voor verboden AI-praktijken, de transparantieverplichtingen en een groot deel van de hoog-risico-toepassingen in werk, onderwijs en overheid. AP en RDI richten daarnaast vanaf 2026 een AI regulatory sandbox in, waar je je systeem kunt toetsen met begeleiding van de toezichthouder.
Praktisch betekent dit twee dingen.
Je hoeft je nergens te registreren. En de wet is nog in consultatie, dus de toezichtcapaciteit wordt de komende periode pas opgebouwd — dat is uitstel van handhaving, geen uitstel van de verplichting.
Waar valt jouw AI-gebruik in het risicosysteem?
De kern van de AI Act is een risicoclassificatie in vier niveaus. Het niveau bepaalt je verplichtingen.
Verboden (onacceptabel risico) — Social scoring, emotieherkenning op de werkvloer, manipulatieve AI.
Sinds februari 2025 verboden. Raakt vrijwel geen enkel MKB-bedrijf.
Hoog risico — AI voor cv-screening, kredietbeoordeling, geautomatiseerde sollicitatiebeoordeling, toegang tot overheidsuitkeringen.
Hier zitten de zware documentatieverplichtingen. In onze eigen inventarisaties komen MKB-bedrijven zelden boven de twee hoog-risico-toepassingen uit.
Beperkt risico — Chatbots, AI-gegenereerde content, deepfakes.
Verplichting: transparantie. Zeg dat het AI is.
Minimaal risico — Spamfilters, productaanbevelingen, interne procesoptimalisatie, AI-vertalingen. Geen specifieke verplichtingen vanuit de AI Act.
Het overgrote deel van AI-toepassingen in het MKB valt in minimaal of beperkt risico. Dat maakt compliance een stuk haalbaarder dan de krantenkoppen suggereren.
Wat moet je nu al geregeld hebben?
Sinds februari 2025 geldt artikel 4 van de AI Act: iedereen in je organisatie die met AI werkt, moet over voldoende AI-geletterdheid beschikken.
Geen optie. Verplichting.
Concreet: als je medewerkers ChatGPT, Copilot, AI-functies in je CRM of een chatbot op je website gebruiken, moeten zij begrijpen wat AI kan, wat het niet kan, en welke risico's eraan kleven. De wet schrijft geen examen voor, maar je moet aantoonbaar inspanning leveren.
De Digital Omnibus herschreef artikel 4 expliciet naar een inspanningsverplichting: je neemt maatregelen die geletterdheid ontwikkelen, je garandeert geen niveau.
Hoe pak je AI-geletterdheid praktisch aan?
Drie niveaus, afhankelijk van de rol:
Directie en management — Strategische impact, juridische kaders en de grenzen van AI-besluitvorming. Reken op 4-8 uur.
Medewerkers die dagelijks AI gebruiken — Weten wat ze er wel en niet in mogen stoppen (geen klantdata in publieke tools) en herkennen hallucinaties. Dit train je in een middag.
IT en data — Hoe modellen werken, wat bias is, hoe je AI-output valideert. Plan hier 2-3 dagen voor.
Documenteer wie welke AI-training heeft gevolgd. Dat is je bewijslast bij een controle.
Hoe richt je AI-governance in als MKB-bedrijf?
AI-governance klinkt als een commissie. In het MKB is het twee rollen en één document.
Meer heb je niet nodig, en minder werkt niet.
| Rol | Wie dat in de praktijk is | Waar die over gaat |
|---|---|---|
| Eindverantwoordelijke | Directeur of MT-lid met mandaat | Nieuwe AI-toepassingen goedkeuren, budget, risico accepteren |
| Dagelijks beheer | IT-, HR- of kwaliteitsmanager, vaak de FG | Register bijhouden, classificeren, trainingen plannen |
| Gebruiker per tool | De teamleider die de tool inzet | Melden wat erin gaat, incidenten doorgeven |
Het document is een AI-beleid van twee tot vier pagina's met vijf onderdelen: welke tools zijn toegestaan en waarvoor, welke data er wel en niet in mag, wat je meldt aan klanten en medewerkers, hoe je geletterdheid regelt, en wat je doet bij een incident.
Wat AI-governance in het MKB laat mislukken is bijna nooit het beleid.
Het is het ontbreken van één moment: de plek in je proces waar een nieuwe tool langs de eindverantwoordelijke gaat vóór hij in gebruik is. Zonder dat moment groeit je register nooit mee met de werkelijkheid, en is je documentatie binnen een half jaar fictie.
Een formeel managementsysteem zoals ISO/IEC 42001 is voor de meeste MKB-bedrijven overkill. Het loont pas als je AI zelf aanbiedt aan klanten, of als opdrachtgevers er in aanbestedingen om vragen.
Voor de AI Act zelf is het nergens verplicht.
Wat staat er op de compliance checklist voor werkgevers?
Vier verplichtingen raken specifiek je rol als werkgever, en ze gaan eerder in dan de rest.
Emotieherkenning op de werkvloer is verboden. Artikel 5, lid 1, onder f van de AI-verordening verbiedt AI die emoties van werknemers afleidt, behalve om medische of veiligheidsredenen. Dit geldt sinds 2 februari 2025 en is geen overgangsregeling.
AI in de personeelscyclus is hoog risico. Bijlage III, punt 4 noemt AI voor werving en selectie, het analyseren en filteren van sollicitaties, het toewijzen van taken op basis van gedrag, en het monitoren en beoordelen van prestaties. Vanaf 2 december 2027 gelden daar de zware eisen voor — en de verantwoordelijkheid ligt bij jou als gebruiksverantwoordelijke, niet bij de leverancier van de tool.
AI-geletterdheid is een werkgeversverplichting. Niet een individuele verantwoordelijkheid van je medewerkers.
Je ondernemingsraad heeft instemmingsrecht. Dit staat los van de AI Act en wordt vaak gemist. Artikel 27, lid 1 van de Wet op de ondernemingsraden vereist instemming van de OR bij regelingen op het gebied van aanstellings- en bevorderingsbeleid (sub e), personeelsbeoordeling (sub g), het verwerken van persoonsgegevens van personeel (sub k) en voorzieningen gericht op controle van aanwezigheid, gedrag of prestaties (sub l).
Een AI-tool die cv's voorsorteert of prestaties scoort, raakt al snel drie van die vier.
Vanaf 50 medewerkers ben je verplicht een OR in te stellen (artikel 2 WOR). Heb je die, dan is de OR-route je eerste deadline — niet december 2027.
Hoeveel overlapt AI-compliance met je AVG-compliance?
Dit is de vraag die ondernemers het meest bezighoudt, en het antwoord is geruststellend. Van de zes bouwstenen hieronder zijn er vier een uitbreiding van iets dat je al hebt.
| Verplichting | AVG | AI Act | Overlap? |
|---|---|---|---|
| Verwerkingsregister bijhouden | Ja | Ja (als AI-register) | Ja — breid je AVG-register uit |
| DPIA uitvoeren bij hoog risico | Ja | Ja (risicobeheer art. 9) | Deels — AI Act eist meer technische details |
| Transparantie naar gebruikers | Ja | Ja (art. 50) | Ja — vergelijkbaar principe |
| Menselijk toezicht | Beperkt (art. 22 AVG) | Uitgebreid (art. 14) | Deels — AI Act gaat verder |
| Data governance | Ja | Ja (art. 10) | Ja — zelfde fundament |
| Functionaris/verantwoordelijke | FG | AI-verantwoordelijke | Kan dezelfde persoon zijn |
Heb je een verwerkingsregister? Breid het uit met een kolom "AI-systeem: ja/nee".
Heb je DPIA-ervaring? De AI Act-risicobeoordeling volgt een vergelijkbare structuur.
Heb je een FG? Die kan de AI-governance erbij pakken.
Het verschil zit in de technische diepte.
De AI Act vraagt documentatie over trainingsdata, bias-analyse en performance metrics — zaken die de AVG niet dekt. Voor een AVG-volwassen MKB-bedrijf is AI-compliance daarmee vooral aanvullen, geen nieuw dossier.
Hoe hoog zijn de boetes echt voor het MKB?
De headlines schreeuwen "35 miljoen euro boete". Dat klopt — voor verboden AI-praktijken bij multinationals.
Voor het MKB ziet het er anders uit.
Artikel 99 van de AI-verordening kent drie staffels. Lid 6 bepaalt dat voor kmo's, met inbegrip van start-ups, elke boete neerkomt op het percentage óf, indien dat lager is, het absolute bedrag.
Voor een MKB-bedrijf is het percentage vrijwel altijd het lagere getal.
| Type overtreding | Maximum (absoluut) | Maximum (% wereldwijde omzet) | Rekenvoorbeeld bij EUR 2 mln omzet |
|---|---|---|---|
| Verboden AI-praktijken (art. 5) | EUR 35 mln | 7% | EUR 140.000 |
| Overige verplichtingen, incl. transparantie art. 50 | EUR 15 mln | 3% | EUR 60.000 |
| Onjuiste info aan toezichthouder | EUR 7,5 mln | 1% | EUR 20.000 |
De bedragen in de rechterkolom zijn onze rekenvoorbeelden op basis van de percentages in artikel 99, geen door een toezichthouder opgelegde boetes. Artikel 99, lid 7 laat bovendien ruimte: de toezichthouder weegt onder meer de aard en duur van de inbreuk, de omvang van de onderneming en de mate waarin je hebt meegewerkt.
Ter vergelijking: een AVG-boete kan oplopen tot 4% van de jaaromzet. De AI Act is niet strenger, maar komt er bovenop.
Heb je een digitale compliance-tool nodig?
Meestal niet in het eerste jaar. Een AI-register van twaalf regels is een spreadsheet, geen softwareprobleem — en een tool die niemand bijhoudt levert precies dezelfde lege documentatie op als een spreadsheet die niemand bijhoudt.
Begin bij wat gratis en officieel is. De Europese Commissie heeft het AI Act Service Desk en Single Information Platform gelanceerd, met een AI Act Explorer om door de verordening te navigeren en een Compliance Checker (bèta) die bepaalt welke verplichtingen op jouw systeem van toepassing zijn.
Eén kanttekening voor Nederlandse gebruikers: de interface staat in het Engels, Frans, Duits, Spaans, Italiaans en Pools — niet in het Nederlands. Vragen aan de Service Desk kun je wel in je eigen taal stellen.
Een betaalde tool gaat pas renderen bij een van deze vier situaties:
- Meer dan ongeveer twintig AI-toepassingen in je register
- Meerdere entiteiten of vestigingen met eigen tooling
- Hoog-risico-systemen waarvoor je logging en versiebeheer moet aantonen
- Klanten of aanbestedingen die om aantoonbare compliance vragen
Let bij de selectie op een exporteerbaar register, koppeling met je bestaande verwerkingsregister, versiebeheer op documenten en rolgebaseerde toegang.
En stel één controlevraag aan de leverancier: welke datum noemt jullie tool voor hoog-risico AI uit Bijlage III? Is het antwoord 2 augustus 2026 in plaats van 2 december 2027, dan heeft de leverancier de Digital Omnibus niet verwerkt en loopt de rest van de inhoud waarschijnlijk ook achter.
De 7-stappen compliance checklist
Hier is wat je concreet doet. Vink af wat al gedaan is.
Alles wat je in de AVG-kolom al hebt, scheelt werk.
Stap 1: Stel een AI-register op (week 1-2)
Inventariseer alle AI-tools in je organisatie. Vergeet embedded AI niet: Microsoft 365 Copilot, Salesforce Einstein, AI-functies in je boekhoudpakket.
Noteer per tool: wie gebruikt het, waarvoor, welke data gaat erin, welke beslissingen ondersteunt het.
Stuur een korte enquête rond langs alle afdelingen. In onze ervaring ontdekken bedrijven daarbij tools waarvan de directie het bestaan niet kende.
Stap 2: Classificeer het risico (week 2-3)
Loop je register langs. De meeste tools zijn minimaal risico.
Gebruik je AI voor HR-beslissingen, kredietbeoordeling of automatische afwijzing van aanvragen? Dan zit je in hoog risico.
Twijfel je? Classificeer hoger.
Stap 3: Regel AI-geletterdheid (week 3-6)
Deze verplichting loopt het langst: sinds 2 februari 2025. Organiseer training op drie niveaus, documenteer deelname en plan kwartaalsessies.
Het EU AI Office publiceert gratis materiaal.
Stap 4: Implementeer transparantie (week 4-8)
Heb je een chatbot? Zet erboven dat het gesprek met AI wordt gevoerd.
Genereer je content met AI? Meld het.
Deze verplichting geldt sinds 2 augustus 2026, dus dit is geen planwerk meer. De Europese Commissie publiceerde op 10 juni 2026 een praktijkcode voor het markeren van AI-content, met vrij te gebruiken EU-iconen; de AP adviseert organisaties die content genereren die code te ondertekenen.
Stap 5: Breid je AVG-documentatie uit (week 6-10)
Pak je verwerkingsregister en voeg een AI-kolom toe. Controleer of je DPIA's de AI-systemen meenemen.
De meeste AVG-documentatie heeft een update nodig, geen herschrijving.
Stap 6: Documenteer hoog-risico AI (week 8-14)
Alleen als je hoog-risico-toepassingen hebt. Technische documentatie, risicobeheerssysteem, een verantwoordelijke per systeem, logging.
Dit is de zwaarste stap. Begin er niet aan voordat stap 1 tot 5 staan.
Stap 7: Plan doorlopende compliance (week 14+)
Plan elk kwartaal: nieuwe tools opnemen, classificaties herzien, trainingen bijhouden. Koppel het aan je bestaande AVG-reviewcyclus, dan wordt het geen apart traject.
Wat kost AI Act compliance in de praktijk?
Voor een MKB-bedrijf met 20-80 medewerkers en voornamelijk minimaal-risico-toepassingen is dit onze inschatting, gebaseerd op vergelijkbare AVG-trajecten:
| Activiteit | Zelf doen | Met externe hulp |
|---|---|---|
| AI-register + classificatie | 16-32 uur eigen tijd | EUR 1.500-3.000 (marktindicatie losse inventarisatie); onze Quick Scan met routekaart en bestuursbesluit: EUR 4.500-8.500 |
| AI-geletterdheid (training) | EUR 200-500 (online cursussen) | EUR 2.000-5.000 (incompany) |
| AVG-documentatie uitbreiden | 8-16 uur eigen tijd | EUR 1.000-2.500 |
| Hoog-risico documentatie | 40-80 uur eigen tijd | EUR 5.000-15.000 |
| Totaal (zonder hoog-risico) | EUR 200-500 + 24-48 uur | EUR 4.500-10.500 |
| Totaal (met hoog-risico) | EUR 200-500 + 64-128 uur | EUR 9.500-25.500 |
De range is breed, maar het patroon is duidelijk: bedrijven zonder hoog-risico-AI komen er relatief goedkoop vanaf. Met een stevige AVG-basis halveer je de inspanning.
Vier fouten die MKB-bedrijven nu maken
De AI Act negeren omdat je geen techbedrijf bent. De wet onderscheidt aanbieders en gebruiksverantwoordelijken. Gebruik je ChatGPT om sollicitatiebrieven te beoordelen?
Dan ben jij verantwoordelijk voor de compliance van dat gebruik. Niet OpenAI.
Alle AI over één kam scheren. Sommige bedrijven stoppen al hun AI-gebruik uit angst voor boetes. Spamfilters en productaanbevelingen vallen in minimaal risico en vereisen nul extra documentatie.
Classificeer per toepassing.
Wachten tot de deadline. De geletterdheidsplicht geldt al en transparantie geldt sinds augustus 2026. Een compliance-traject voor hoog-risico-AI kost drie tot zes maanden; wie pas medio 2027 begint, is te laat voor 2 december 2027.
Bouwen op een bron die de Omnibus niet verwerkt heeft. Dit is de stille fout. Ook officiële pagina's lopen achter: de Engelstalige AI Act-pagina van de AP noemde medio september 2026 nog augustus 2027 als moment waarop de verordening volledig van kracht is.
Controleer bij elke bron de publicatiedatum en of Verordening (EU) 2026/1744 erin verwerkt is.
Waar haal je in Nederland hulp bij AI Act-compliance?
Vier routes, van gratis naar betaald.
De EU AI Act Service Desk. Gratis, officieel, en je mag je vraag in het Nederlands stellen. Voor afbakeningsvragen ("valt dit onder hoog risico?") is dit het eerste adres.
Je brancheorganisatie. Veel branches werken aan sectorspecifieke handreikingen, omdat de classificatievraag per sector anders uitpakt.
Je eigen FG of privacyjurist. Als je er een hebt, is dit doorgaans de goedkoopste route: het overlapt sterk met werk dat al loopt.
Externe begeleiding. Loont bij hoog-risico-toepassingen, meerdere entiteiten, of als je geen FG hebt en de kennis intern ontbreekt.
Met ons AI advies traject begeleiden we je van risicoclassificatie tot een werkend compliance-framework. Met de AI Act compliance Quick Scan ontvang je binnen twee weken een bestuursbesluit-stuk inclusief risicoclassificatie en routekaart.
Wat is de eerste stap die je vandaag kunt zetten?
Open een spreadsheet. Kolom A: alle AI-tools die je gebruikt.
Kolom B: wie ze gebruikt. Kolom C: waarvoor.
Dat kost een halfuur en je hebt het begin van je AI-register.
Wil je weten waar je organisatie staat voordat je aan compliance begint? Met onze AI-scan breng je dat in 10 minuten in kaart.
Of neem contact op voor een gesprek over een aanpak die past bij jouw bedrijfsomvang.
Opgesteld met AI-ondersteuning, geredigeerd en inhoudelijk verantwoord door Bram Dokman.